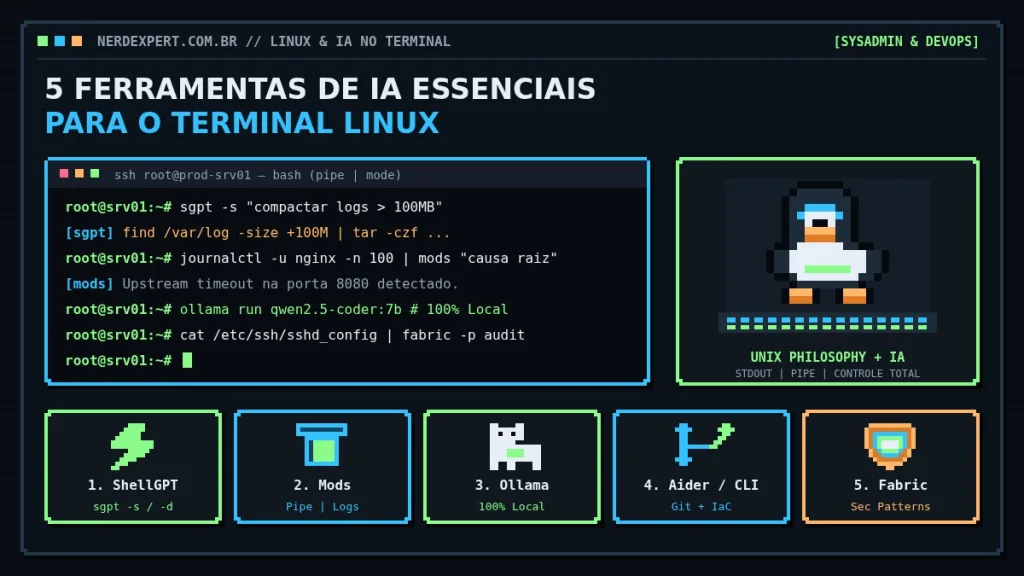
Passar horas conectado via SSH administrando servidores exige foco contínuo. No entanto, quando surge um erro complexo em um arquivo de log ou a necessidade de escrever uma expressão regular avançada com awk, sed ou find, a maioria dos profissionais interrompe o fluxo de trabalho no terminal, abre o navegador, copia e cola trechos de texto em um chat de Inteligência Artificial e depois traz a resposta de volta para a linha de comando.
Essa troca constante de contexto quebra a produtividade e ignora o princípio mais poderoso criado nos primórdios do Unix: fazer programas que trabalhem juntos através de fluxos de texto e pipes (|).
Quando você traz a Inteligência Artificial diretamente para dentro do Bash ou Zsh, ela deixa de ser uma aba externa no navegador e passa a funcionar como mais um utilitário nativo do sistema operacional. Neste guia completo do NerdExpert, apresentamos as cinco ferramentas de IA essenciais para o terminal Linux, com exemplos práticos de instalação, uso em produção e diretrizes rígidas de segurança.
1. ShellGPT (sgpt): O Tradutor de Comandos e Explicador de Scripts
O ShellGPT é um utilitário de linha de comando escrito em Python que integra modelos de linguagem diretamente ao seu shell. Ele se destaca na geração rápida de comandos complexos e na explicação de parâmetros obscuros sem que você precise sair do terminal.
Como instalar de forma isolada
Em distribuições modernas (Debian 12+, Ubuntu 24.04+, Fedora e derivados do RHEL), a recomendação oficial é utilizar o pipx ou o uv para instalar ferramentas globais em Python sem poluir os pacotes do sistema:
sudo apt install pipx -y
pipx install shell-gpt
pipx ensurepath
Casos de uso reais para Sysadmins
- Geração interativa de comandos (
--shellou-s): Esqueceu a sintaxe exata dofindcombinado comxargsetar? Peça em português direto no terminal:
sgpt --shell "encontre todos os arquivos .log maiores que 100MB em /var/log modificados nos últimos 7 dias e compacte em /backup/logs_antigos.tar.gz"O sgpt detecta automaticamente qual distribuição Linux e qual shell você está utilizando, exibe o comando exato sugerido e abre um menu seguro perguntando: [E]xecute, [D]escribe, [A]bort (Executar, Descrever ou Abortar).
- Auditoria de comandos desconhecidos (
--describe-shellou-d): Encontrou um script legado na empresa com parâmetros complexos? Peça a explicação antes de executar:
sgpt --describe-shell "find / -type f -perm -04000 -ls 2>/dev/null"2. Mods (Charmbracelet): O Poder do Pipe (|) na Análise de Logs
Criado pela equipe da Charmbracelet, o Mods foi desenhado especificamente para seguir a filosofia Unix: receber a saída padrão (stdout) de qualquer comando Linux através do pipe (|), processar o conteúdo com Inteligência Artificial e devolver um relatório formatado no terminal.
Instalação rápida no Linux
# Exemplo em sistemas baseados em Debian/Ubuntu via repositório oficial da Charm
sudo mkdir -p /etc/apt/keyrings
curl -fsSL https://repo.charm.sh/apt/gpg.key | sudo gpg --dearmor -o /etc/apt/keyrings/charm.gpg
echo "deb [signed-by=/etc/apt/keyrings/charm.gpg] https://repo.charm.sh/apt/ * *" | sudo tee /etc/apt/sources.list.d/charm.list
sudo apt update && sudo apt install mods -y
Diagnóstico de incidentes em tempo real
Imagine que o monitoramento apitou uma falha no Nginx ou no PostgreSQL. Em vez de vasculhar centenas de linhas do journalctl manualmente, basta canalizar a saída diretamente para o mods:
# Analisando as últimas 100 linhas de erro de um serviço no Systemd
journalctl -u nginx.service -n 100 --no-pager | mods "Analise estes logs, identifique a causa raiz da falha e liste os comandos para corrigir."

# Investigando erros de disco ou hardware no Kernel
dmesg -T | tail -n 80 | mods "Existe algum indicativo de falha física de disco, erro de I/O ou falta de memória (OOM Killer) nestes registros?"

# Gerando mensagens de commit ou resumos de alterações em arquivos de configuração
git diff /etc/nginx/ | mods "Resuma em tópicos técnicos as alterações feitas nesta configuração."
3. Ollama: Soberania de Dados e IA 100% Local no Servidor
Um dos maiores impedimentos para o uso de IA na administração de sistemas corporativos é a privacidade e conformidade (LGPD/ISO 27001). Enviar logs de produção contendo endereços IP internos, nomes de usuários, topologias de rede ou estruturas de banco de dados para APIs na nuvem pública representa um risco severo de vazamento de informações.
O Ollama resolve esse problema permitindo baixar e executar modelos de código aberto (como Llama 3, Qwen 2.5 Coder, Mistral e DeepSeek) de forma 100% local, dentro do seu próprio servidor ou estação de trabalho Linux, sem conexão com a internet e sem custo por token.
Instalação e execução em uma linha
curl -fsSL https://ollama.com/install.sh | sh

# Baixando e rodando um modelo otimizado para código e Linux (leve o suficiente para rodar em CPU/RAM moderada)
ollama run qwen2.5-coder:7b
Integrando o Mods e o ShellGPT ao seu Ollama Local
A grande vantagem do Ollama é que ele sobe uma API local na porta 11434 compatível com as ferramentas anteriores. Você pode configurar o mods ou o sgpt para usarem o seu servidor Ollama local, garantindo que nenhum log de produção saia da rede interna da sua empresa:
# Usando o comando mods apontando para o modelo local no Ollama
journalctl -xe | mods --api ollama --model qwen2.5-coder:7b "Explique o erro crítico acima."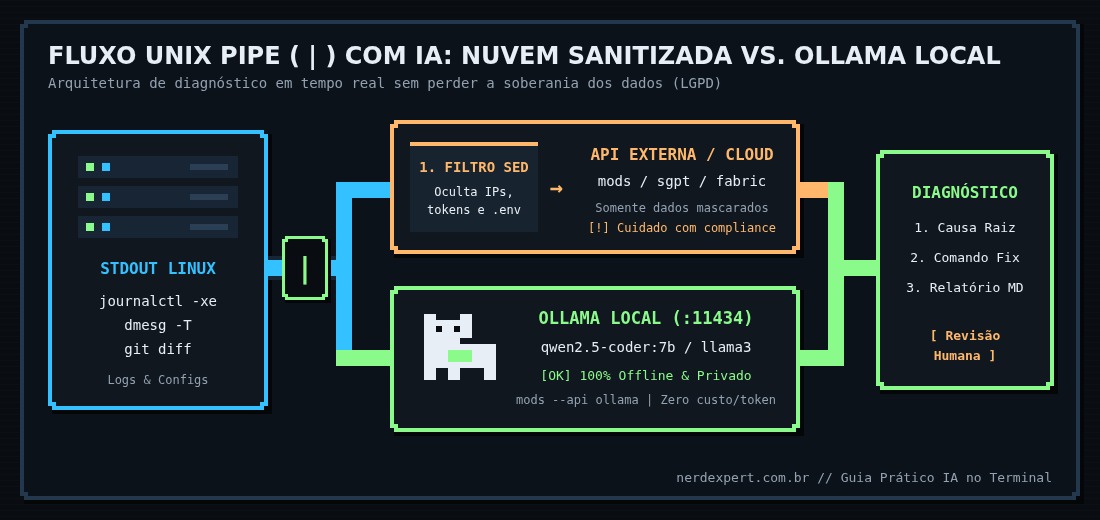
|) com IA: sanitização prévia com sed para APIs externas versus processamento 100% local e privado no Ollama.4. Agentes de Terminal para IaC: Gemini CLI, Claude Code e Aider
Enquanto o sgpt e o mods respondem a consultas pontuais, os Agentes de Terminal atuam como engenheiros pares dentro de um diretório de projeto. Ferramentas como o Aider, o Gemini CLI e o Claude Code enxergam toda a árvore de arquivos do seu repositório e editam múltiplos arquivos simultaneamente com integração nativa ao Git.
Onde eles brilham na rotina de Infraestrutura como Código (IaC)
Se você mantém repositórios com playbooks do Ansible, stacks de Docker Compose, módulos do Terraform ou coleções de scripts em Bash/Python, basta iniciar o agente na pasta do projeto:
# Instalação do Aider via pipx
pipx install aider-chat

# Iniciando o agente dentro da pasta de infraestrutura
cd ~/projetos/infra-docker
aider docker-compose.yml backup.sh
Dentro do prompt interativo do agente no terminal, você pode solicitar tarefas estruturais completas:
“Adicione limites de memória (deploy.resources.limits) em todos os containers do docker-compose.yml, crie uma rede interna isolada apenas para o PostgreSQL e o Redis, e atualize o script backup.sh para realizar o dump antes de reiniciar os containers.”
O agente edita os arquivos diretamente, exibe o diff colorido na tela para sua revisão e já cria o commit semântico no Git, permitindo reverter qualquer mudança com um simples git revert ou git undo.
5. Fabric: Padrões de Cibersegurança e Documentação na Linha de Comando
Criado pelo especialista em cibersegurança Daniel Miessler, o Fabric é um framework open-source pensado para aplicar Prompts testados pela comunidade — chamados de Patterns (Padrões) — diretamente no terminal Linux.
Em vez de escrever instruções longas toda vez que precisar auditar um arquivo de configuração ou documentar um procedimento, o Fabric oferece centenas de padrões prontos que podem ser encadeados no terminal:
# Auditando um arquivo de configuração do SSH ou regras de Firewall em busca de brechas
cat /etc/ssh/sshd_config | fabric --pattern analyze_tech_impact

# Transformando anotações brutas de um incidente em um relatório Post-Mortem estruturado em Markdown
cat notas_incidente.txt | fabric --pattern create_security_update > relatorio_incidente.md
Comparativo Rápido: Qual Ferramenta Usar em Cada Cenário?
| Ferramenta | Foco Principal | Uso com Pipe (|) | Suporte a IA Local (Ollama) | Caso de Uso Ideal para Sysadmin |
|---|---|---|---|---|
ShellGPT (sgpt) | Geração e explicação de comandos | Sim | Sim | Lembrar sintaxes complexas (awk, find, iptables) |
| Mods | Processamento de fluxos e logs | Nativo (Excelente) | Sim | Analisar saídas do journalctl, dmesg e systemctl |
| Ollama | Motor de execução de modelos locais | Via CLI / API | É o próprio motor | Processar dados sensíveis sem enviar para a nuvem |
| Aider / Gemini CLI | Agente de edição multi-arquivo | Parcial | Sim (no Aider) | Criar e refatorar Docker Compose, Ansible e Terraform |
| Fabric | Biblioteca de prompts técnicos | Nativo (Excelente) | Sim | Auditoria de configurações e geração de documentação |
Mapa Visual de Pontos Fortes (Integração Pipe | × Soberania Local × Edição IaC)
Comandos rápidos & –describe-shell
75%
85%
20%
Triagem de logs via stdout
100%
95%
25%
Privacidade LGPD / Offline na porta 11434
70%
100%
30%
Refatoração multi-arquivo + Git diff
55%
75%
100%
Patterns de auditoria e Post-Mortem
100%
90%
35%
As 3 Regras de Ouro de Segurança para IA no Terminal
Integrar Inteligência Artificial ao terminal de servidores exige disciplina operacional. Nunca implemente essas ferramentas sem seguir estas três diretrizes:
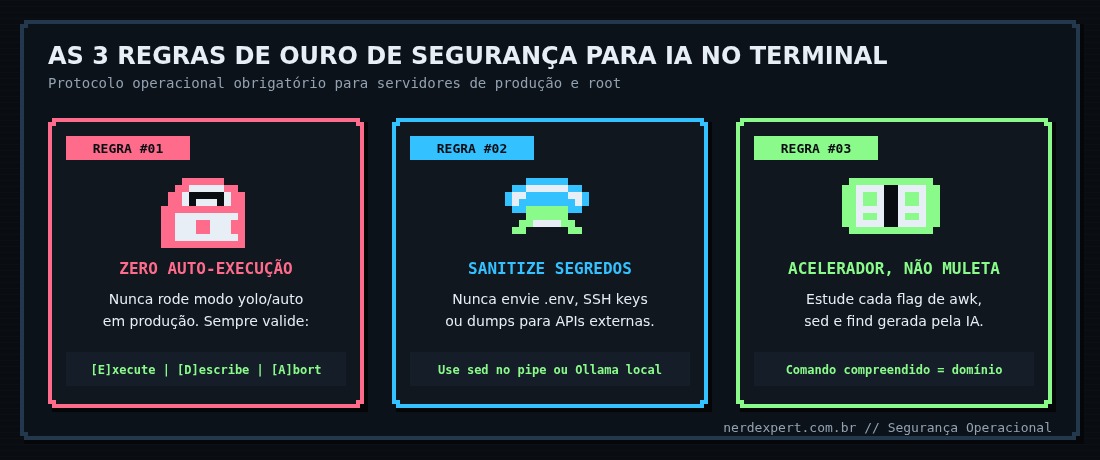
1. Zero execução automática cega em Produção
Algumas ferramentas possuem flags para executar automaticamente o comando sugerido pela IA (como modos yolo ou auto-execute). Jamais utilize execução automática em servidores de produção. Sempre revise o comando gerado na tela, confira os caminhos de diretórios e valide o impacto antes de pressionar Enter. A IA sugere, mas a responsabilidade pelo root é sempre do administrador.
2. Sanitização de Segredos e Dados Sensíveis
Nunca envie arquivos .env, chaves privadas SSH, /etc/shadow ou dumps de clientes para APIs externas na nuvem. Se precisar usar um modelo em nuvem para analisar um arquivo de configuração ou log, filtre dados sensíveis no próprio pipe usando sed antes de passar para a ferramenta, ou utilize exclusivamente um modelo local via Ollama:
# Exemplo: Mascarando endereços IP e senhas antes de enviar o log para análise
cat /var/log/app.log | sed -E 's/[0-9]+\.[0-9]+\.[0-9]+\.[0-9]+/IP_OCULTO/g' | mods "Analise este erro"
3. Use a IA como acelerador, não como muleta
Quando uma ferramenta gerar um comando avançado com expressões regulares ou awk que resolveu o seu problema em segundos, dedique trinta segundos para ler a explicação dos parâmetros utilizados. Dessa forma, cada chamado resolvido no servidor também eleva o seu domínio técnico sobre o sistema operacional.
A união entre a filosofia clássica de texto do Linux e os modelos modernos de Inteligência Artificial representa um dos maiores saltos de produtividade da história da administração de sistemas. Ao dominar ferramentas como ShellGPT, Mods, Ollama, Agentes de Terminal e Fabric, você elimina o trabalho braçal de leitura de logs e mantém o controle total da sua infraestrutura sem tirar as mãos do teclado.
E você, já utiliza alguma dessas ferramentas de IA diretamente no seu terminal Linux ou prefere rodar modelos locais com o Ollama no seu laboratório? Deixe a sua experiência nos comentários e continue acompanhando o NerdExpert — O Portal do Linux para mais guias avançados de servidores, automação e cibersegurança!

Rogerio Lima (Rogerio Pousada) é especialista em Infraestrutura de TI, Administração de Servidores Linux, Observabilidade (Zabbix Certified Professional / Prometheus / Grafana), Cloud Computing (AWS) e Engenharia DevOps/SRE, com mais de 15 anos de atuação em ambientes de missão crítica.